PP 33/2026 Berlaku Januari 2027: KPU dan Bawaslu Wajib Siapkan Tata Kelola Pelindungan Data Pemilih
|
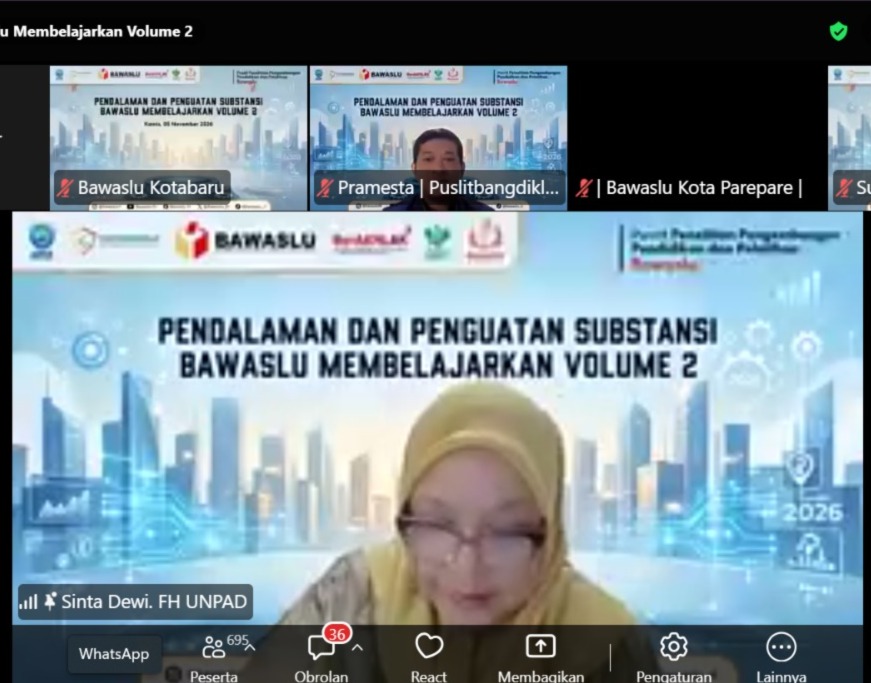
KPU dan Bawaslu sama-sama berstatus pengendali data pribadi sehingga memikul tanggung jawab penuh atas keamanan data pemilih, termasuk bila terjadi kebocoran akibat serangan pihak ketiga. Penegasan itu disampaikan Prof. Dr. Sinta Dewi Rosadi, SH, LL.M, dalam kegiatan Bawaslu Membelajarkan Volume 2, hari ketiga, Sesi 6.
Sinta Dewi menjelaskan, daftar pemilih merupakan himpunan data pribadi terbesar yang dikelola negara dalam satu siklus pemilu, berisi lebih dari 200 juta entri. Karena itu persoalannya bukan hanya administrasi, tetapi juga hak konstitusional warga dan demokrasi. Ia mengingatkan bahwa Peraturan Pemerintah Nomor 33 Tahun 2026 sebagai aturan pelaksana UU Pelindungan Data Pribadi akan berlaku 16 Januari 2027, tepat sebelum tahapan Pemilu 2029.
Menurutnya, UU PDP tidak melarang pemrosesan data. KPU dan Bawaslu dapat memproses data tanpa persetujuan pemilih karena mandat undang-undang. Namun tanggung jawabnya tidak berkurang: data hanya boleh dipakai untuk kepentingan pemilu, tidak untuk kampanye atau komersial, dan harus dijaga dengan enkripsi, kontrol akses, serta jejak audit.
Sejumlah kewajiban disorot, yakni penunjukan Pejabat PDP, penyusunan penilaian dampak (DPIA) untuk sistem berisiko tinggi seperti Sidalih dan aplikasi coklit, serta notifikasi kegagalan pelindungan paling lambat 3 x 24 jam. Untuk akses pengawasan, ia mengusulkan model berlapis: publik melihat data tersamarkan, peserta pemilu menerima salinan terbatas tanpa NIK utuh, dan pengawas memperoleh akses penuh yang tercatat dan terikat tujuan.
Ia merekomendasikan agar PKPU daftar pemilih dan Perbawaslu direvisi sebelum 16 Januari 2027, disertai perjanjian pemrosesan antara KPU, Dukcapil, dan Bawaslu. Lembaga PDP yang akan mengawasi kepatuhan belum terbentuk, dan ia berharap lembaga itu sudah ada pada Januari 2027.
@rminth